《网络安全法》发展历程与互联网安全服务演进
自20世纪90年代互联网全面商用以来,网络空间逐渐成为继陆、海、空、天之后的第五疆域。伴随技术迭代与业务创新,网络安全威胁也从早期的病毒、蠕虫演变为有组织的高级持续性威胁、数据勒索、供应链攻击等。在此背景下,中国《网络安全法》的诞生与完善,以及互联网安全服务产业的成长,构成了维护国家网络空间安全的两条主线。
一、《网络安全法》的发展历程
1. 萌芽与探索阶段(1994—2013年)
中国全功能接入国际互联网后,先后颁布《计算机信息系统安全保护条例》(1994年)、《计算机信息网络国际联网安全保护管理办法》(1997年)等法规,初步建立等级保护、国际联网备案等制度。2000年《全国人民代表大会常务委员会关于维护互联网安全的决定》进一步明确了打击网络犯罪、保障信息安全的基本方向。这一阶段立法层级较低、碎片化明显,但为后续统一立法积累了实践经验。
2. 加速推进阶段(2014—2016年)
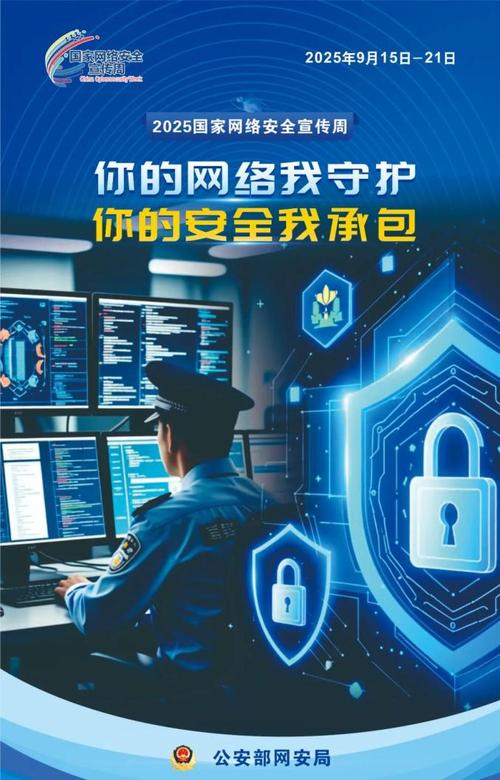
2014年中央网络安全和信息化领导小组成立,提出“没有网络安全就没有国家安全”。同年,《网络安全法(草案)》首次向社会公开征求意见。2015年《国家安全法》通过,将网络与信息安全纳入国家安全体系。2016年11月7日,十二届全国人大常委会第二十四次会议表决通过《中华人民共和国网络安全法》,自2017年6月1日起施行。这是我国第一部网络安全领域的基础性法律,确立了网络空间主权、关键信息基础设施保护、个人信息保护、网络运行安全、监测预警与应急处置等基本制度。
3. 深化实施与配套完善阶段(2017年至今)
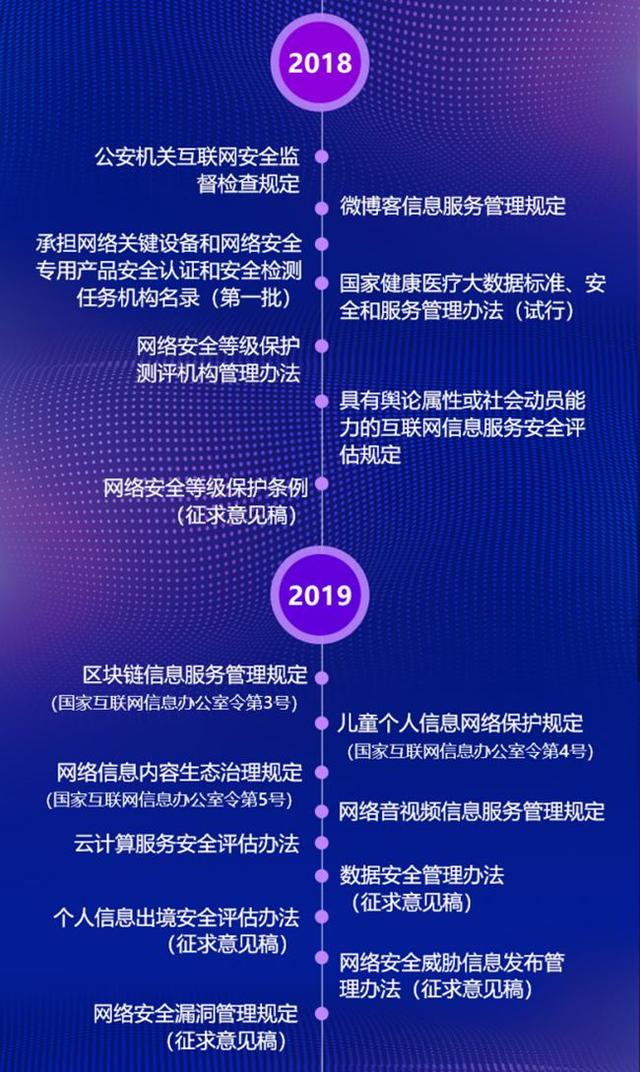
《网络安全法》施行后,配套法规密集出台:《关键信息基础设施安全保护条例》(2021年)、《数据安全法》(2021年)、《个人信息保护法》(2021年)、《网络数据安全管理条例》(2024年)等,形成“三法一条例”的治理框架。2025年,《网络安全法》完成首次修改,进一步强化人工智能安全、供应链安全、法律责任衔接等内容,并于2026年1月1日起施行。网络安全审查、云计算服务安全评估、等级保护2.0等制度落地,推动法律要求转化为可操作的技术和管理标准。
二、互联网安全服务的演进与格局
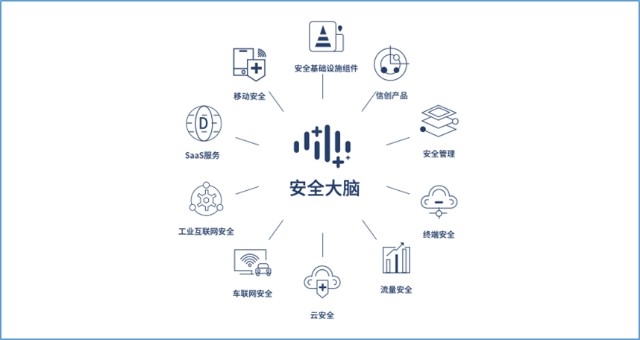
与立法进程相伴,互联网安全服务从早期单一防病毒、防火墙,发展为覆盖云、网、端、数据的综合体系。按服务类型可分为:
· 基础安全服务:安全咨询、风险评估、等保测评、安全集成。
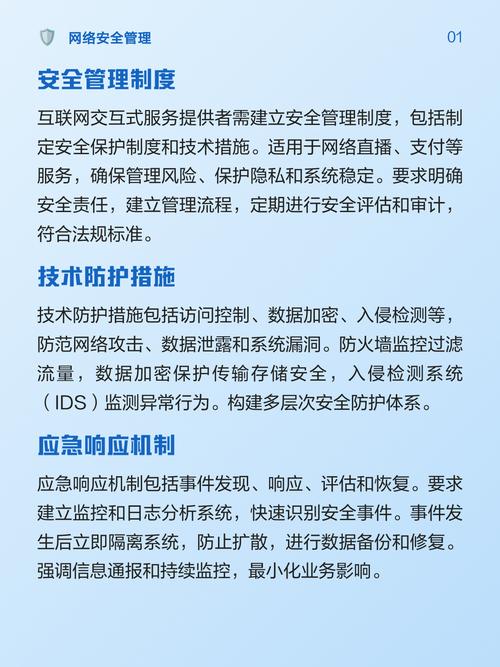
· 技术防护服务:防火墙、入侵检测、DDoS防护、WAF、终端安全。
· 数据安全服务:数据分类分级、加密脱敏、防泄漏、数据出境合规。
· 安全运营服务:MSS安全托管、威胁情报、事件响应、攻防演练。
· 新兴融合服务:云安全、工控安全、车联网安全、人工智能安全。
市场层面,我国网络安全服务市场保持高速增长,2023年市场规模约700亿元,预计2027年突破1500亿元。奇安信、深信服、启明星辰、绿盟科技等国内厂商占据主要份额,阿里云、腾讯安全、华为安全等云服务商快速崛起,形成“综合厂商+云厂商+垂直领域创新企业”的竞争格局。
三、法律与服务的协同效应
《网络安全法》及配套法规从需求侧催生了合规驱动的安全服务市场。等级保护2.0推动企业开展定级备案、安全建设整改和测评;数据安全法、个人信息保护法使数据安全治理、隐私计算服务成为刚需;关基保护条例带动关基单位的安全咨询、应急响应和实战演练。公安、网信、工信等部门通过执法检查、“净网”行动等,强化法律威慑,释放企业安全投入意愿。网络安全保险、众测、威胁情报共享等新业态也随之涌现。
技术进步持续反哺法律实施。人工智能用于安全运营自动化、零信任架构重塑访问控制、量子安全探索前瞻布局,都对监管提出新课题。2025年修法增加人工智能安全条款,正是法律跟随技术演进的体现。
四、挑战与展望
当前仍面临若干难点:一是安全服务有效供给不足,中小企业缺少低成本合规方案;二是数据跨境、云安全责任边界等规则尚需细化;三是高级威胁检测与响应能力区域不均衡;四是网络安全人才缺口仍超百万。
随着《网络安全法》修改条款落地和更多配套标准出台,互联网安全服务将呈现服务化、云原生化、智能化、合规内置化趋势。安全运营中心、托管检测响应、安全云脑等模式将进一步普及。法律与产业协同,有望在保障国家安全、促进数字经济发展的持续释放互联网安全服务的创新活力。
如若转载,请注明出处:http://www.xiguakoudai.com/product/41.html
更新时间:2026-10-05 23:14:08